La seguridad evoluciona y las organizaciones también deben hacerlo
A medida que las empresas digitalizan sus operaciones, aumenta la cantidad de información almacenada y compartida mediante sistemas tecnológicos. Contratos, datos corporativos, documentos internos y credenciales pueden convertirse en activos críticos para la organización.
Por ello, la seguridad de la información ya no debe entenderse exclusivamente como una responsabilidad del departamento de tecnología.
Personas, procesos y tecnología
Una estrategia sólida combina herramientas tecnológicas con procedimientos internos y formación de los usuarios.
Contraseñas robustas, autenticación multifactor, cifrado, gestión de permisos, copias de seguridad, actualizaciones y monitoreo son algunos de los mecanismos que pueden contribuir a reducir riesgos.
Sin embargo, la tecnología necesita estar acompañada de buenas prácticas. Un usuario que comparte credenciales o abre un archivo malicioso puede comprometer incluso sistemas que cuentan con controles avanzados.
El papel de las plataformas digitales seguras
Las soluciones empresariales modernas buscan incorporar la seguridad desde el diseño, especialmente cuando gestionan documentación sensible o procesos críticos.
Trazabilidad para aumentar el control
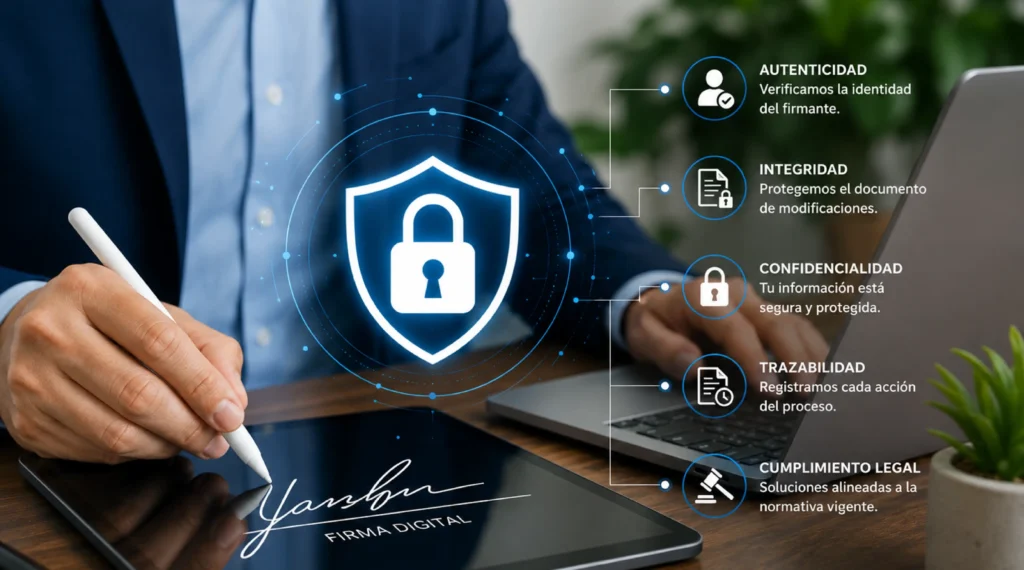
Registrar quién accedió a determinada información, qué acciones realizó y cuándo ocurrieron puede aportar mayor visibilidad sobre los procesos documentales.
La transformación digital sostenible requiere encontrar un equilibrio entre accesibilidad, productividad y seguridad. Cuanto más importantes sean los datos para la operación de una organización, mayor debe ser la atención dedicada a su protección.